EDR administrado

Detenga el ataque en el primer equipo.

Instalamos y administramos EDR (detección y respuesta en equipos) en computadoras y servidores. Detecta comportamientos como el cifrado masivo de archivos, aísla el equipo afectado y nos alerta para actuar.

Windows, macOS y servidoresPolíticas por tipo de equipo
Revisión de alertasFalsas alarmas descartadas
Informe mensualAmenazas y acciones
Factura FELPropuesta por escrito

Desafíos y soluciones

Las amenazas que el antivirus no detiene.

Seleccione la situación que enfrenta para conocer cómo la resolvemos.

Las soluciones cambian automáticamente. Seleccione una para detenerlas.

Pantalla con gráficas de monitoreo

Nuestra solución

Detección y aislamiento.

El ransomware nuevo no aparece en las listas del antivirus; se reconoce por lo que hace.

  1. Detección por comportamientoCifrado masivo y procesos sospechosos.
  2. AislamientoEl equipo se desconecta de la red.
  3. RecuperaciónArchivos restaurados desde el respaldo.

ResultadoEl ataque se detiene en el primer equipo.

Cotizar esta solución ↗

Servicios incluidos: respaldo y recuperación.

Procesador para inteligencia artificial sobre una placa de circuitos
Protección que actúa, no solo avisa.

Más allá del antivirus

El antivirus reconoce amenazas conocidas. El EDR reconoce comportamientos.

Un ransomware nuevo no aparece en ninguna lista. Lo que sí se puede detectar es lo que hace: cifrar cientos de archivos en segundos, desactivar protecciones o conectarse a servidores desconocidos.

  • Detección por comportamiento

    Actividad anómala en el equipo, aunque la amenaza sea nueva.

  • Contención inmediata

    El equipo se aísla de la red para que el ataque no se extienda.

  • Investigación

    Qué ocurrió, cómo entró y qué otros equipos revisar.

Una detección en acción

Del primer síntoma al equipo aislado.

Así se registra una amenaza detectada por el EDR en una computadora de la empresa.

Registro del EDREn vivo
HoraEquipoEventoAcción
  1. Laptop de contabilidadAdjunto abierto desde un correoAnalizado: proceso en observación
  2. Laptop de contabilidadCifrado de archivos en masaBloqueado: proceso detenido
  3. Laptop de contabilidadIntento de conexión a otros equiposAislado de la red
  4. Equipo técnicoAlerta recibidaAtendido: investigación iniciada
  5. Laptop de contabilidadArchivos afectadosRestaurados desde el respaldo

Ejemplo ilustrativo con datos de demostración. El horario de atención se define en el plan contratado.

La diferencia

Antivirus tradicional frente a EDR administrado.

Compare la protección habitual con la que administra DCI TECH Guatemala.

Candado sobre un teclado iluminado
Antivirus tradicionalEDR administrado
  • Amenazas nuevas

    Pasan si no están en la lista.

    Detectadas por su comportamiento.

  • Ransomware

    Cifra los archivos antes de detectarse.

    El proceso se detiene y el equipo se aísla.

  • Alertas

    Nadie las revisa.

    Revisadas y atendidas por el equipo técnico.

  • Investigación

    Sin registro de lo ocurrido.

    Qué pasó, cómo entró y qué revisar.

  • Informe

    No existe.

    Resumen mensual de amenazas y acciones.

Solicitar una evaluación ↗

En detalle

Cómo administramos el EDR.

La herramienta es solo una parte. La diferencia está en las políticas, la revisión de alertas y la respuesta.

Analista de seguridad monitoreando alertas en varias pantallas
01

Instalación en cada equipo

En la oficina o en trabajo remoto, sin necesidad de que el equipo esté en la red de la empresa.

02

Políticas por tipo de equipo

Reglas distintas para computadoras de oficina, laptops que viajan y servidores.

03

Reemplazo del antivirus

El EDR sustituye al antivirus tradicional, que se retira para evitar conflictos.

04

Revisión de alertas

Descartamos falsas alarmas y actuamos sobre las que importan.

05

Respuesta ante incidentes

Aislamiento, investigación y recuperación coordinados con la empresa.

06

Informe mensual

Equipos protegidos, amenazas detectadas y acciones tomadas, en un resumen claro.

Alcance

Qué incluye el servicio.

La propuesta indica cuántos equipos y servidores se protegen.

La propuesta incluye

  • Instalación en los equipos incluidos
  • Retiro del antivirus anterior
  • Políticas de protección por tipo de equipo
  • Revisión de alertas
  • Aislamiento de equipos comprometidos
  • Respuesta ante incidentes
  • Informe mensual
  • Acompañamiento en cambios de equipo

Se cotiza por separado

  • Licencias de EDR, salvo que se incluyan en la propuesta
  • Vigilancia continua por analistas (servicio MDR)
  • Reparación de equipos dañados

Si la empresa necesita analistas que vigilen las alertas de forma continua, le proponemos el servicio MDR.

Preguntas frecuentes

Información para su organización.

¿Tiene otra consulta?

Un asesor de DCI TECH Guatemala le responde por WhatsApp con la información que necesita.

Escribir por WhatsApp ↗
WhatsApp +502 3058 3377Llamadas +502 3087-1008
¿El EDR afecta el rendimiento de las computadoras?

Las soluciones actuales son ligeras. En equipos de oficina el impacto es mínimo.

¿Reemplaza al antivirus?

Sí. El EDR sustituye al antivirus tradicional, que se desinstala para evitar conflictos.

¿Funciona en Mac?

Sí. Existe protección para Windows, macOS y servidores.

¿Protege servidores?

Sí. Se instala también en servidores Windows y Linux, con políticas adecuadas para no afectar los servicios.

¿Qué pasa cuando detecta una amenaza?

Detiene el proceso, puede aislar el equipo de la red y genera una alerta. Revisamos qué ocurrió y coordinamos con usted la recuperación.

¿Funciona si el colaborador trabaja desde casa?

Sí. La protección y las alertas funcionan donde esté el equipo, siempre que tenga conexión a internet.

¿Qué diferencia hay entre EDR y MDR?

Con EDR administramos la protección de cada equipo. Con MDR se agrega un equipo de analistas que vigila e investiga las alertas de forma continua.

¿Se incluyen las licencias?

Se incluyen cuando forman parte de la propuesta aprobada. Si ya tiene licencias, las revisamos primero.
Por qué DCI TECH Guatemala

Una herramienta, administrada de verdad.

Computadoras portátiles configuradas y listas para entrega
Computadoras
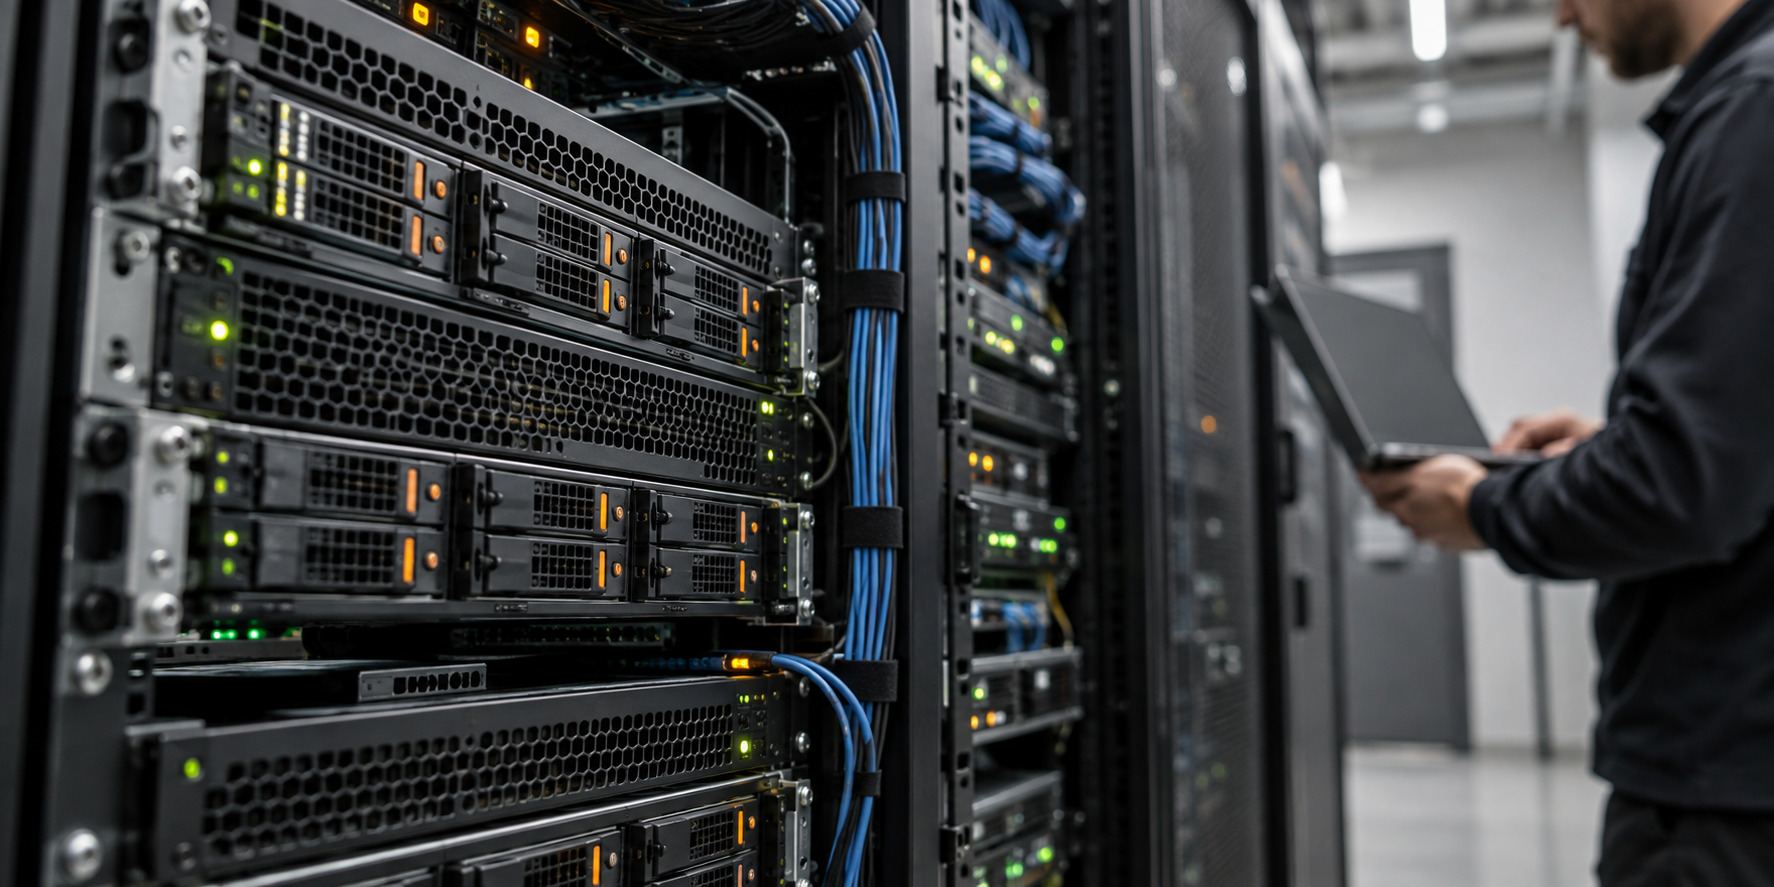
Servidores en un centro de datos
Servidores
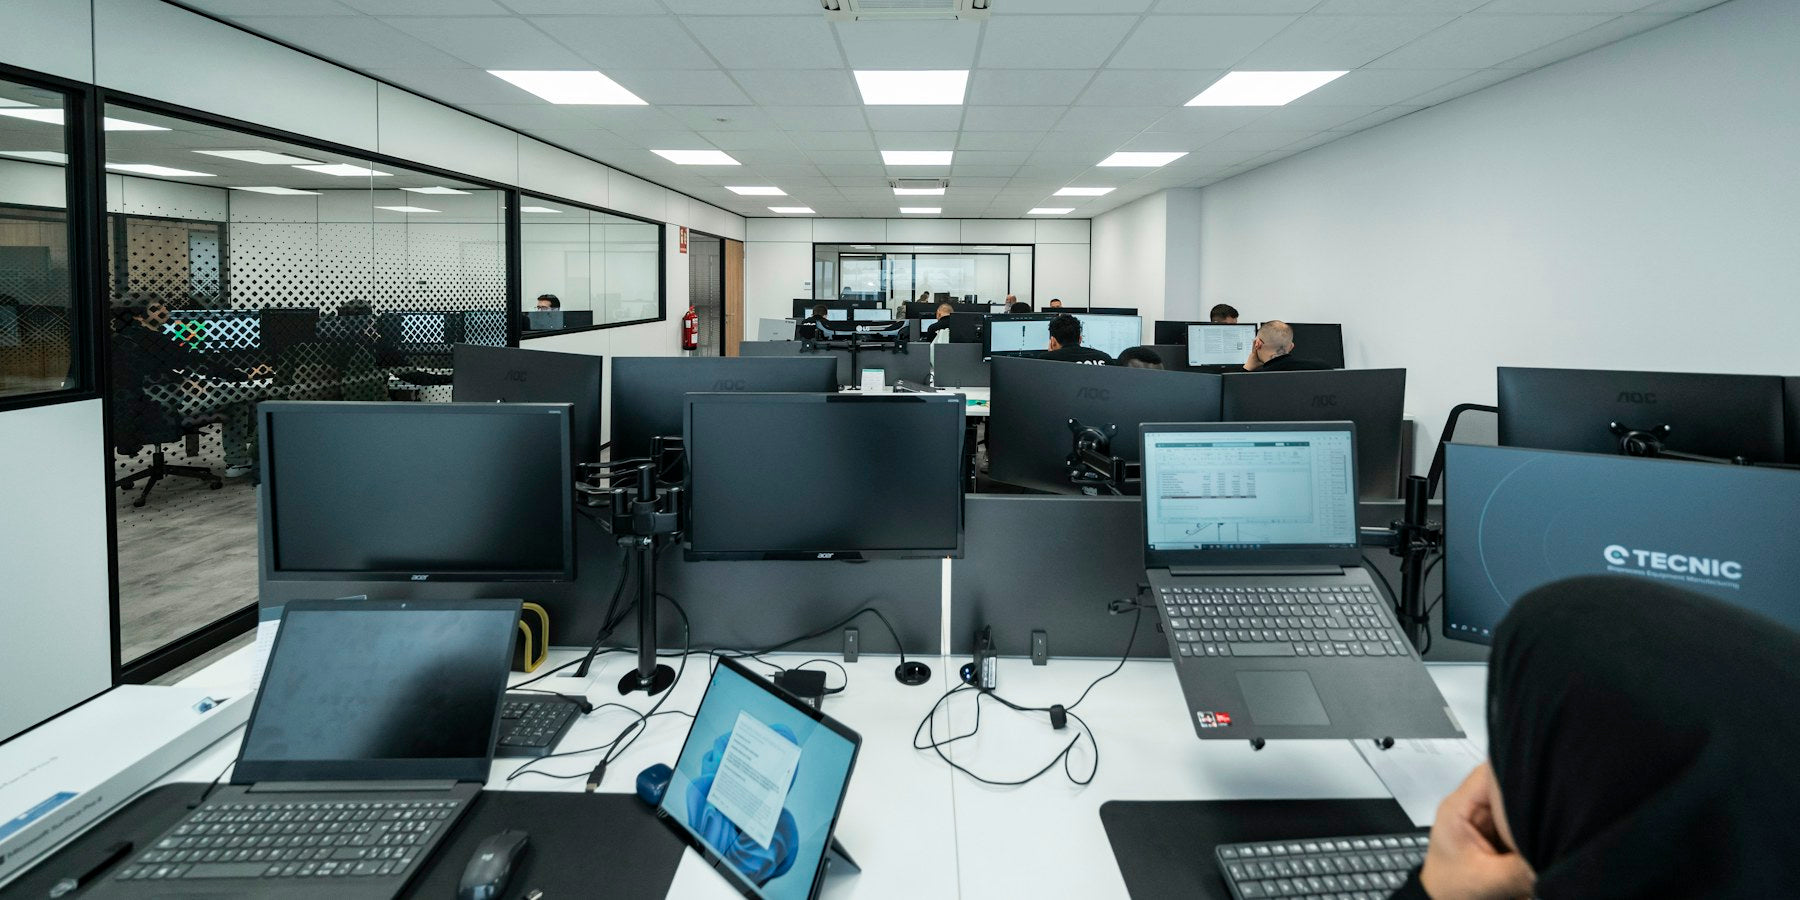
Oficina con estaciones de trabajo y monitores
Equipo técnico

Alertas atendidas

No dejamos la herramienta instalada y sin revisar.

Políticas ajustadas

Para que la protección no interrumpa el trabajo.

Respaldo integrado

La recuperación se coordina con los respaldos.

Informe claro

Lo que ocurrió cada mes, en lenguaje comprensible.

Solicite una propuesta de EDR

Le enviaremos una propuesta técnica y económica por escrito.

Servicios de interés

Siguiente paso

Que un correo no detenga a toda la empresa.

Indíquenos cuántas computadoras y servidores tiene y qué protección utiliza hoy, y le enviaremos una propuesta por escrito.

WhatsApp +502 3058 3377 · Llamadas +502 3087-1008

WhatsApp